Wi-Fi gratuit au café, à l'hôtel, à l'aéroport ou à la gare : difficile de résister quand la 4G rame ou que le forfait fond. Mais un réseau Wi-Fi public, c'est aussi une porte ouverte : sur un réseau mal sécurisé, un attaquant connecté au même point d'accès peut intercepter ce que tu envoies. Pas de panique : avec 7 réflexes simples, tu peux profiter du Wi-Fi gratuit sans offrir tes mots de passe au premier venu.
Réponse directe : active toujours un VPN avant de te connecter à un Wi-Fi public, vérifie le nom exact du réseau auprès du personnel, et évite banque et achats en ligne tant que tu n'es pas sur une connexion chiffrée.
Les vrais risques d'un Wi-Fi public
Sur un Wi-Fi ouvert (sans mot de passe) ou partagé avec des dizaines d'inconnus, tes données transitent en clair si le site ou l'appli ne les chiffre pas. Les attaques classiques : le « faux point d'accès » (un réseau « Café_Du_Coin_Gratuit » créé par un attaquant pour intercepter ton trafic), l'interception des identifiants sur les sites non chiffrés, et le détournement de session. Ce ne sont pas des scénarios de film : ce sont des attaques documentées, réalisables avec du matériel grand public.
La bonne nouvelle : la plupart des sites sérieux utilisent aujourd'hui HTTPS, ce qui chiffre déjà une bonne partie du trafic. Mais les applis mobiles, les DNS et les métadonnées restent exposés. D'où les réflexes ci-dessous.
Réflexe n°1 : chiffre ta connexion avec un VPN
C'est LA protection qui change tout sur un réseau public : un VPN chiffre l'intégralité de ton trafic entre ton téléphone et le serveur VPN. Même si quelqu'un intercepte les données sur le Wi-Fi du café, il ne verra qu'un flot illisible.
Active ton VPN avant de te connecter au Wi-Fi public, pas après. Et choisis un VPN payant sérieux plutôt qu'un VPN « 100 % gratuit » : les gratuits se financent souvent en revendant tes données — exactement ce que tu cherches à éviter. Notre comparatif VPN gratuit ou payant explique pourquoi.
Notre reco : pour les voyageurs réguliers, un abonnement NordVPN avec connexion automatique sur les réseaux non sécurisés : tu n'as même plus à y penser, la protection s'active toute seule au café ou à l'hôtel.
Réflexe n°2 : vérifie le vrai nom du réseau
Avant de te connecter, demande au personnel le nom EXACT du Wi-Fi officiel. Les faux points d'accès portent des noms très proches (« Hotel_Palace » vs « Hotel_Palace_Guest »). Si ton téléphone te propose plusieurs réseaux similaires, choisis celui confirmé par l'établissement — et méfie-toi des réseaux ouverts aux noms génériques (« Free_WiFi », « WiFi_Gratuit ») dans les lieux touristiques.
Réflexe n°3 : ne te connecte que sur des sites en HTTPS
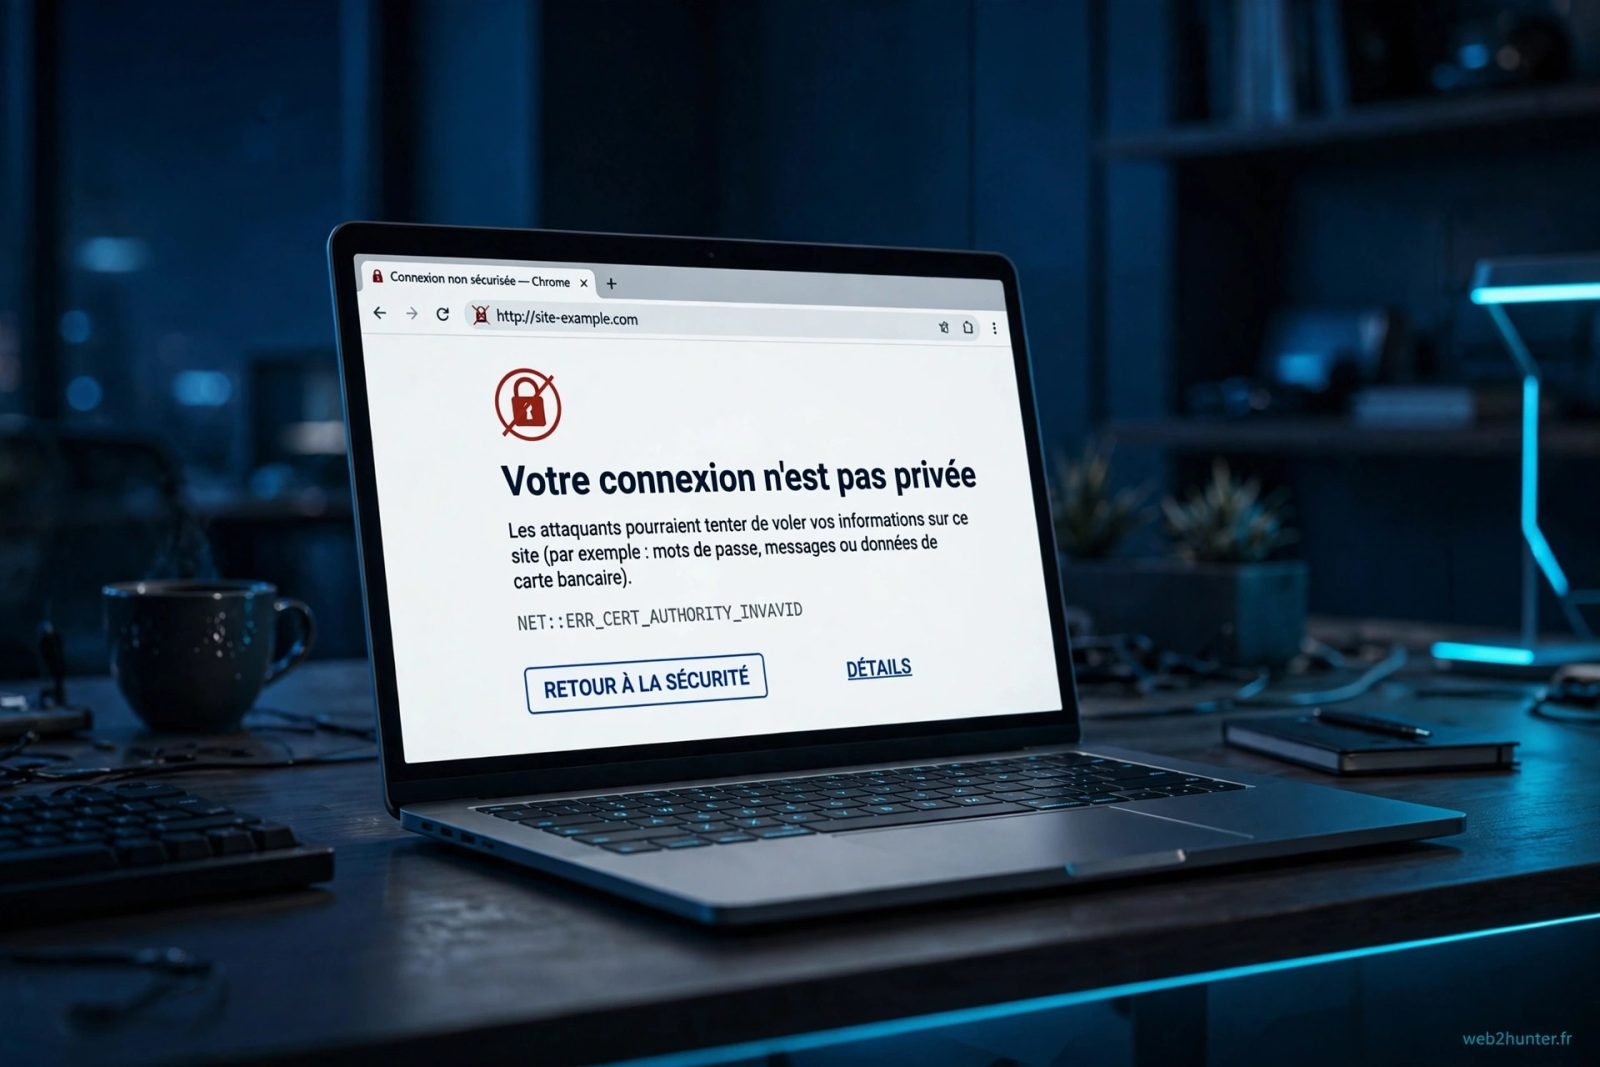
Vérifie le cadenas dans la barre d'adresse avant de taper un identifiant ou un mot de passe. En 2026, l'immense majorité des sites l'utilisent, mais certains portails captifs (la page de connexion du Wi-Fi de l'hôtel) ne sont pas chiffrés : c'est normal pour cette page précise, mais ne t'y connecte à rien d'autre.
Si ton VPN est bloqué sur le Wi-Fi de l'hôtel, notre guide te donne 7 solutions pour passer le portail captif tout en restant protégé.
Réflexe n°4 : évite les opérations sensibles
Règle d'or : sur un Wi-Fi public, pas de banque en ligne, pas d'achat avec carte bancaire, pas de connexion à des comptes critiques (e-mail principal, admin de site) sans VPN actif. Pour consulter les infos ou scroller les réseaux sociaux, le risque est minime. Pour tout ce qui touche à ton argent ou à ton identité, attends d'être sur tes données mobiles ou sur un réseau de confiance.
Attention : la double authentification (2FA) n'est pas une excuse pour baisser la garde : elle protège ton compte APRES une fuite de mot de passe, elle n'empêche pas l'interception. Si tu as perdu tes codes 2FA un jour, notre guide Google Authenticator perdu t'aidera à récupérer l'accès.
Réflexes n°5 à 7 : les réglages qui te protègent
5. Désactive la connexion automatique aux réseaux ouverts. Sur Android comme iPhone, désactive « Se connecter automatiquement aux réseaux ouverts » : sinon ton téléphone rejoindra tout seul le premier faux point d'accès venu.
6. Oublie le réseau après usage. Une fois parti du café, va dans les réglages Wi-Fi et « oublie » le réseau. Sinon ton téléphone tentera de s'y reconnecter à chaque passage — une aubaine pour les faux points d'accès qui usurpent son nom.
7. Coupe le partage de fichiers et AirDrop. Sur un réseau public, désactive le partage de fichiers Windows/macOS et passe AirDrop en « Contacts uniquement » (ou désactivé). Ça ferme des portes d'entrée inutiles.
Le petit réflexe hunter : en voyage, les données mobiles (partage de connexion de ton propre téléphone) sont toujours plus sûres qu'un Wi-Fi public. Si tu as du réseau, préfère ton hotspot personnel pour les opérations sensibles.
Un Wi-Fi public avec mot de passe est-il sûr ?
Pas vraiment : le mot de passe est souvent affiché au mur et partagé entre tous les clients. Il empêche les passants de se connecter, mais n'isole pas les utilisateurs entre eux. Les mêmes réflexes s'appliquent.
Le VPN ralentit-il la connexion sur un Wi-Fi public ?
Légèrement, mais les VPN modernes ont un impact minime (souvent moins de 10 %). Pour naviguer, streamer ou travailler, tu ne sentiras quasiment pas la différence.
Que faire si j'ai déjà utilisé un Wi-Fi douteux sans protection ?
Change les mots de passe des comptes utilisés pendant la session, en commençant par ton e-mail principal, et active la double authentification partout. Surveille aussi tes relevés bancaires les jours suivants.
Les applis bancaires sont-elles sûres sur Wi-Fi public ?
Les applis bancaires chiffrent leurs communications, donc le risque est faible. Mais par prudence, préfère tes données mobiles pour la banque, ou active ton VPN.
Le portail captif de l'hôtel peut-il voler mes données ?
La page du portail captif elle-même ne chiffre généralement rien : ne saisis dessus que les infos demandées pour l'accès (chambre, nom), jamais un mot de passe de compte. Une fois connecté, active ton VPN avant toute autre navigation.